
ChatGPTに顧客情報を入力しても大丈夫?生成AIの情報漏洩リスクと企業が決めるべき7つのルール【2026年版】

2026年10月10日現在の情報|対象:中小企業の経営者、管理職、総務・人事・営業担当者
結論からいえば、ChatGPTに顧客情報を入力しただけで自動的にインターネットへ公開されるわけではありません。しかし、会社が許可したAI環境・契約条件・利用目的・情報区分を確認せず、氏名入りの名簿や取引内容をそのまま貼り付ける運用は避けるべきです。
企業が最初に決めることは、
①入力できる情報を3区分に分ける、②使ってよいAIサービスと設定を確認する、③迷ったときに判断する人を決める、の3点です。『AI全面禁止』か『社員の自由利用』かの二択ではありません。
この記事では、公式資料の事実とHSビルの実務的な判断を分けながら、社内でそのまま使える基準と進め方を解説します。法令適合や情報セキュリティの保証を行う記事ではありません。
まず確認:生成AIの情報管理は企業の現実的な課題
IPAが2025年8月に公表した『企業における営業秘密管理に関する実態調査2024』によると、生成AIの業務利用について何らかのルールを定めている割合は52.0%。調査上は、利用を認めるルールと禁止するルールの両方が含まれています。つまり『ルールを作っている=自由に使っている』ではありません。
またJIPDEC・ITRの『企業IT利活用動向調査2025』では、生成AIを全社的に利用する企業の59.9%が、社内の機密情報(個人情報を含む)が入力され外部へ漏洩することを懸念していました。これは懸念の回答割合であり、実際の情報漏洩発生率ではありません。異なる調査を単純に足し合わせても、同じ企業群のリスク確率にはなりません。
経営者にとって重要なのは、AIに興味がある社員を止めることではなく、『どの業務で、どんな情報を、どの環境へ入力するか』を全員が判断できる状態にすることです。
情報漏洩と『学習に使われること』は同じではない
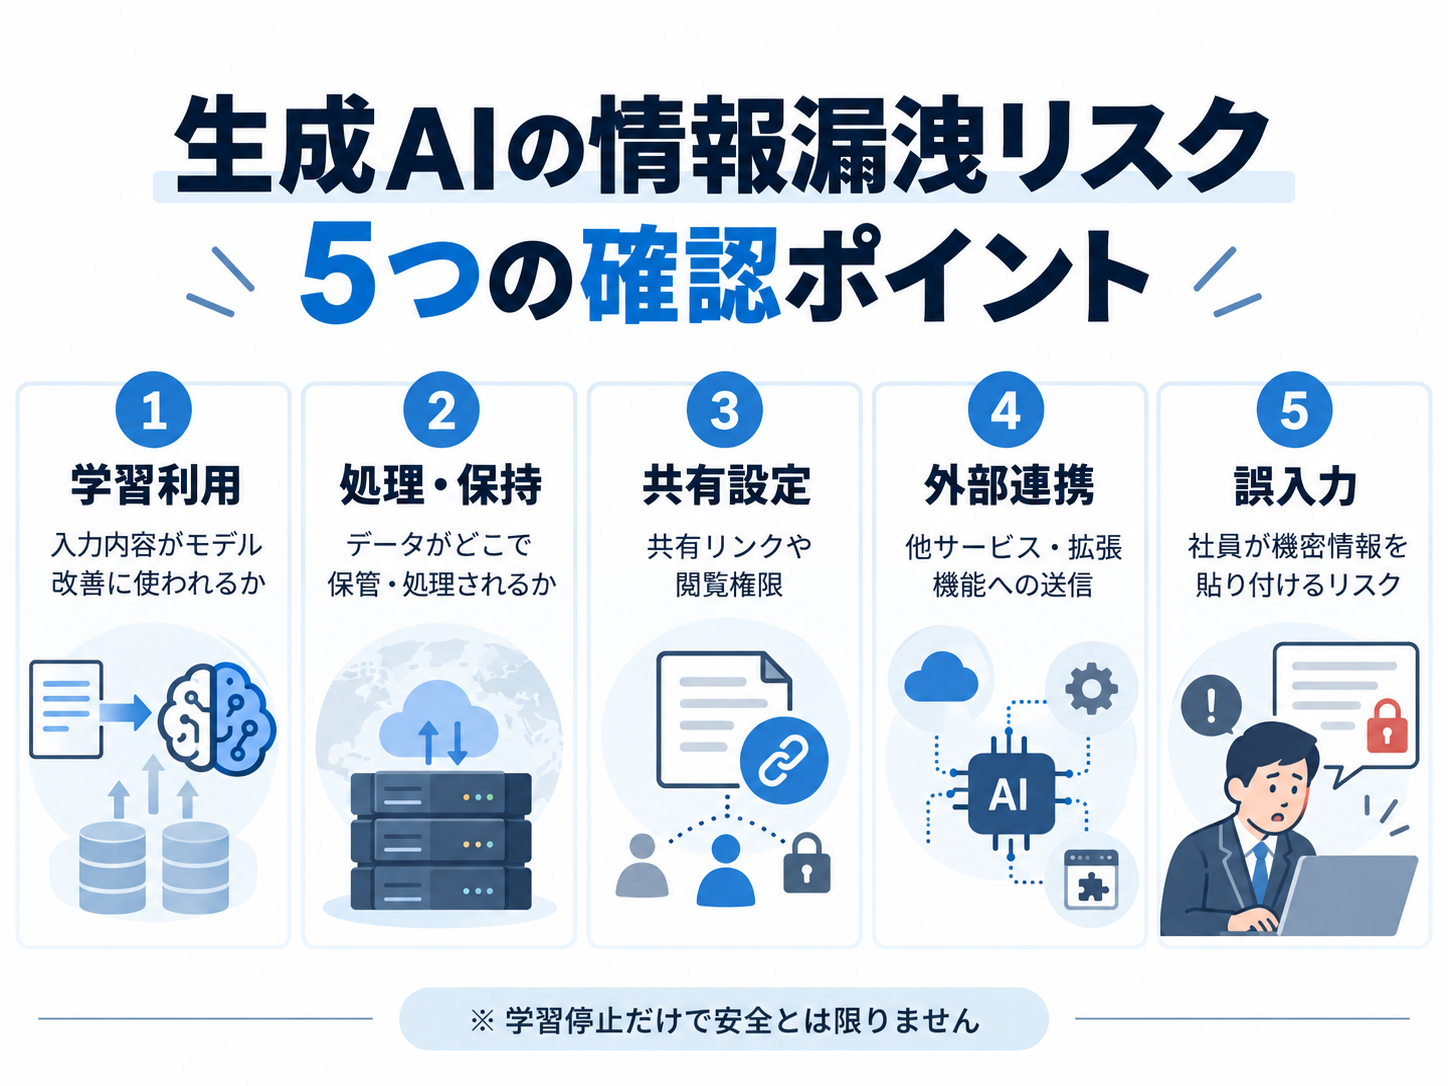
図1|生成AIの情報管理で確認したい5つの経路。学習を停止するだけでは、共有設定や誤入力などのリスクはなくなりません。
確認対象 | 起こり得ること | 企業が決める確認項目 |
|---|---|---|
AIの学習利用 | 入力情報がモデル改善に使われる場合がある | プランと学習利用設定、契約 |
提供事業者での処理・保持 | 入力や添付ファイルがサーバーで扱われる | 保存期間・削除方法・処理条件 |
共有機能・公開範囲 | 共有リンクやワークスペース権限による閲覧 | 共有可否と承認者 |
外部ツール・連携アプリ | 外部サービスやプラグインへ情報が渡る | 連携先・権限・再委託条件 |
社員の誤入力・転送 | 顧客名簿や契約内容が意図せず入力・共有される | 入力区分・研修・事故連絡窓口 |
学習に使われない設定は重要ですが、それだけですべての情報を安全に入力できるわけではありません。例えば社内の承認を得ない契約書の入力、外部アプリへの連携、共有リンクの公開設定、アカウント管理不足は別の問題です。OpenAIの公式説明では、ChatGPT BusinessやEnterpriseなどのビジネスデータは標準設定ではモデル学習に利用されません。一方、個人向けサービスの設定と契約内容は別です。具体的な使用可否は、現在の公式条件に加え、会社の規程や顧客との契約条件にも従って判断してください。
会社が決めるべき最初の3区分:何を入力してよいか
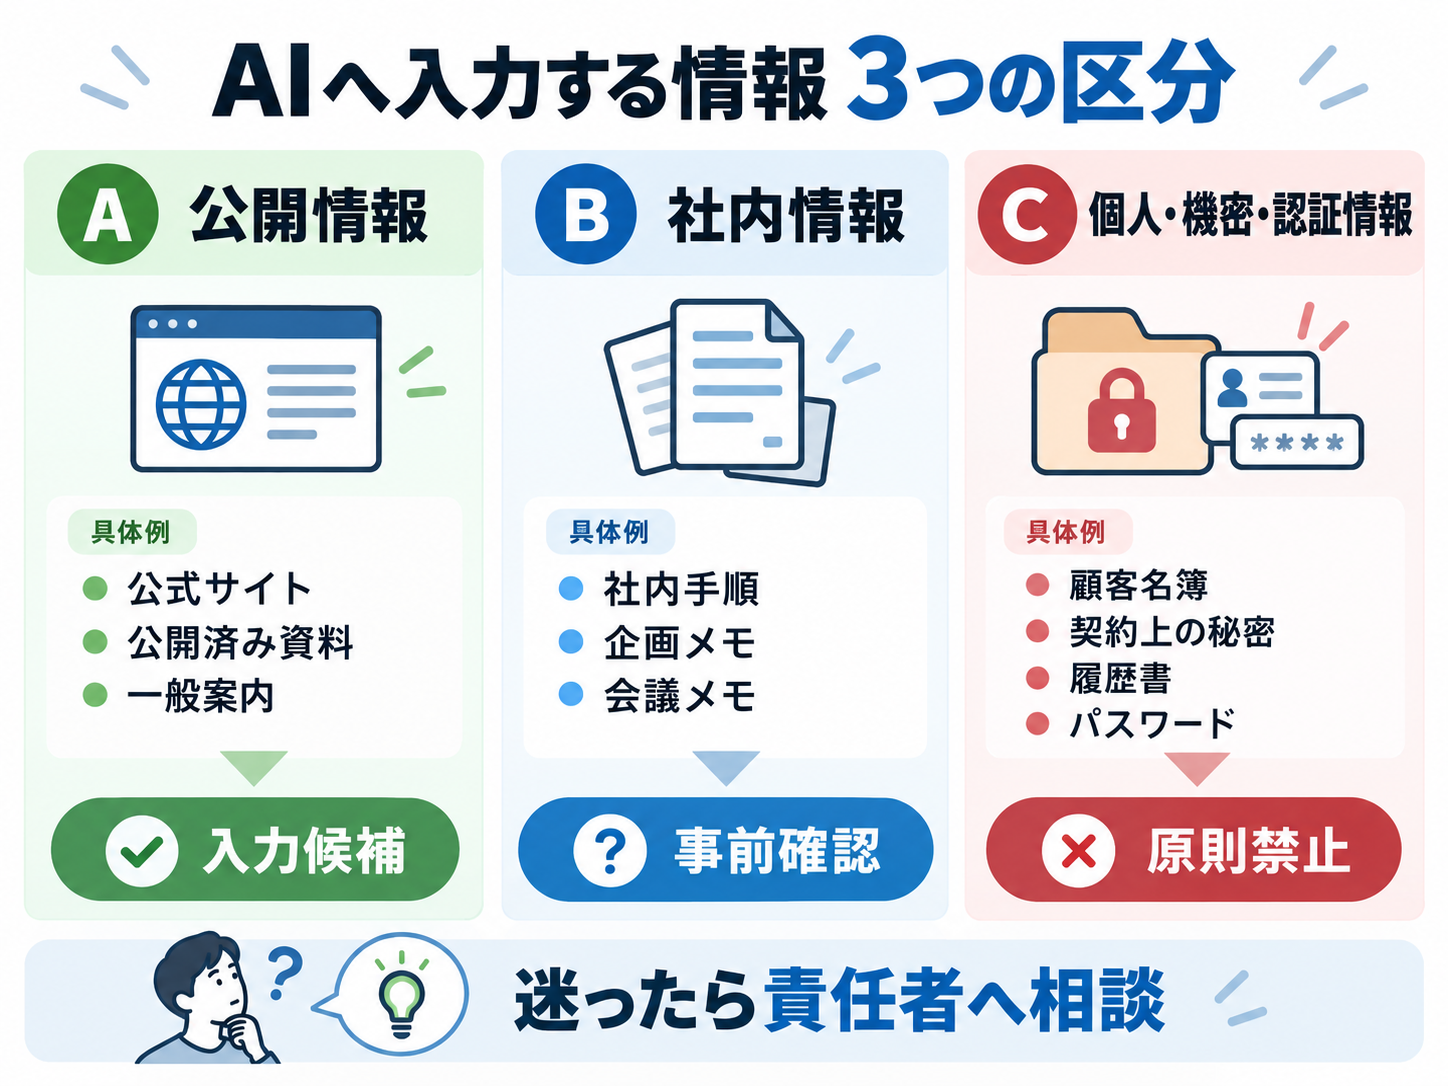
図2|入力情報の3区分。公開情報も会社が許可したAIで扱うことが前提です。迷ったら担当者へ確認します。
ここからは公的機関が一律に指定した区分ではなく、中小企業が社内ルールのたたき台として利用するための実務モデルです。『公開情報だから無条件で何にでも使ってよい』という意味ではありません。会社が許可したサービスを使い、著作権や契約条件を守る前提です。
区分 | 具体例 | 入力の原則 | 迷った場合 |
|---|---|---|---|
A:公開情報 | 公式Webサイト、公開済み商品案内、自社の公開営業時間 | 会社が許可したAIで扱う | 出所と利用目的を確認 |
B:社内情報 | 社内手順、未公開の企画案、社内会議メモ | 承認された環境で必要最小限・事前確認 | 責任者へ相談 |
C:個人・機密・認証情報 | 顧客名簿、契約上の秘密、履歴書、健康情報、パスワード、APIキー | 一般のAI入力では原則禁止 | 業務停止し専門担当へ確認 |
重要なのは、『個人情報の氏名だけ消せば大丈夫』とは限らないことです。勤務先、所在地、利用履歴、取引条件の組み合わせから人物や取引先が推測できる場合があります。匿名化・仮名化は元データの性質と再識別の可能性を確認してから判断します。
特定の個人データをAIサービスに入力する場合は、利用目的や提供事業者の取り扱い条件を確認する必要があります。個人情報保護委員会も2023年6月の注意喚起で、個人情報取扱事業者が個人情報を含むプロンプトを入力するときの留意点を示しています。
部署別の判断例:営業・経理・採用・総務
部署の名前で許可・禁止を決めるのではなく、入力するデータの性質を見ます。同じ『文章の要約』でも、公開済み文章と顧客の秘密を含む文書では結論が異なります。
部署 | 比較的始めやすい例 | 事前承認・加工が必要な例 | 原則そのまま入力しない例 |
|---|---|---|---|
営業 | 公開情報から一般向け提案メールの雛形作成 | 取引先を特定できないよう整理した営業課題 | 顧客名簿・未公開の商談条件 |
経理 | 公開された制度の一般的な説明を要約 | 架空データで勘定科目の整理を練習 | 口座情報・請求書原本・給与台帳 |
採用 | 公開求人票の改善案作成 | 架空の候補者像を使う面接質問案 | 応募者履歴書・面接評価原文 |
総務 | 一般的な社内案内の雛形 | 会社固有情報を除いた業務フロー相談 | 従業員の住所・健康情報・認証情報 |
『例文作成』なら安全、『分析』なら危険という線引きでもありません。例文作成でも実在の顧客名簿を貼り付ければ問題です。何をしたいか、元の情報は何か、出力を誰に見せるかの3点で判断してください。
生成AIの社内利用を進める7つのルール
ルール1:入力する情報を3区分に分け、全員が見える場所に置く
まず1枚の区分表を作ります。自社の情報でA・B・Cそれぞれ3例ずつ書き、社員が『これはどれですか』と迷わず相談できる状態にします。禁止事項だけを羅列すると、許可された作業まで止まります。
ルール2:会社が利用を許可するAIサービスとアカウントを指定する
個人契約のサービスを業務データに使ってよいかは、企業として別途判断します。利用規約、学習設定、保存、共有機能、外部連携、退職者のアカウント管理まで確認します。安さだけで選ばず、許可サービス一覧に『利用可能なデータ区分』を書き添えます。
ルール3:入力前に『禁止・事前承認・許可』の判断フローを通す
Aなら許可サービスで入力候補、Bなら指定環境と管理者承認、Cなら原則停止。この三段階で判断します。業務上どうしても機密情報を処理する必要がある場合、適法性、委託・処理契約、承認された専用環境、アクセス制限を確認するまでは例外扱いにしません。
ルール4:AIからの出力も人が確認する
入力側の管理ができていても、AIが間違った条件で見積りを作ったり、存在しない法律・制度を説明したりすることがあります。顧客向け文書、契約、採用、金銭、健康や安全に関わる内容は、どの担当者が何を照合するかを定めます。『AIが言ったから』を承認理由にはしません。
ルール5:共有リンク・外部アプリ・ファイル連携を定期点検する
チャットの共有、クラウドドライブ連携、ブラウザー拡張、CRMやメールとの接続は情報移動の経路になり得ます。導入者、目的、アクセスできるデータ、停止方法を台帳で確認します。新しい連携の追加時には承認を必須とし、退職・異動時にはアクセス権限を見直します。
ルール6:誤入力に気付いた際の連絡先を決める
個人情報や取引先の秘密を誤入力したら、自己判断で会話を削除して終わりにせず、担当者へ速やかに報告します。入力した情報、日時、使用サービス・アカウント、共有や連携の有無を安全な社内経路で記録し、法令上の報告要否や相手方への対応を責任者が確認します。現場が隠さず報告できる運用にすることが大切です。
ルール7:研修の最後に『翌週試す1業務』を決める
研修資料を配布するだけでは、ルールが現場の判断に結びつきにくい場合があります。公開情報のみを使う一般メールの下書き、公開FAQの整理など、リスクの低い業務を1つ選び、『どこまでAI』『どこから人』を実演します。翌週の担当、確認者、結果の記録先まで決めると、使えるルールになります。
ChatGPTのプランが違えば入力してよい情報も変わる?
プランや法人契約によって、学習データの取り扱い、管理機能、組織の認証方式、保存や外部連携の条件などに違いが出ます。ただし『Businessにしたら顧客情報を何でも入力してよい』とは言えません。第三者との秘密保持、個人情報の利用目的、入力先の法的関係、社内承認は別途確認が必要です。
逆に、個人向けAIであっても、会社が許可した用途で公開情報のみを扱う場合には、業務上の活用余地があります。重要なのは、ブランド名や料金だけで安全性を判断しないこと。無料版・有料版を一律の善悪にせず、対象業務と扱う情報から選びます。
利用条件は更新されます。ChatGPTの学習利用に関する設定、Businessの共有リンクやワークスペース機能については、導入・運用時点の公式説明を再確認してください。
中小企業が30日で進める実装手順
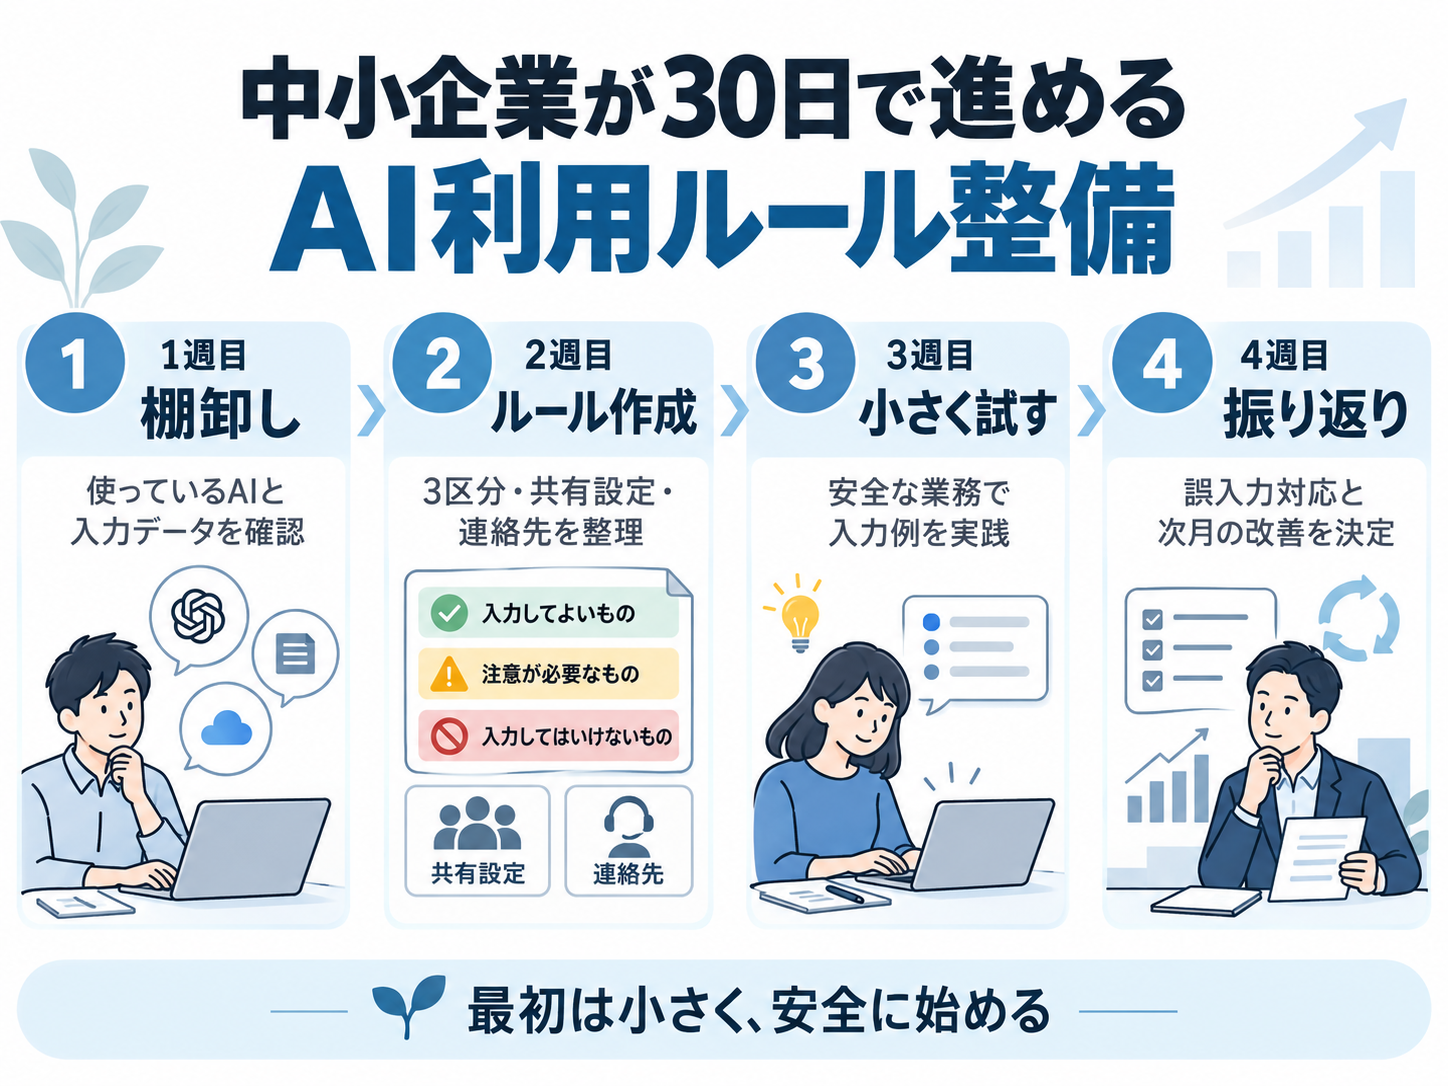
図3|30日間の実施例。全社導入を急がず、扱う情報・担当者・承認手順を整えてから小さく試します。
期間 | 担当 | 最低限の作業 | できたと判断する状態 |
|---|---|---|---|
1週目 | 経営者・部門責任者 | 現在使っているAIと入力データを棚卸し | 許可・未許可のサービスを把握 |
2週目 | 管理者 | 3区分表、共有・連携の点検、事故連絡先を作成 | 社員が迷ったときの相談先が明確 |
3週目 | 各業務担当 | 部署別の安全な入力例で試す | 現場が入力可否を説明できる |
4週目 | 責任者・確認担当 | 誤入力時の流れを演習、1業務の成果を振り返る | ルール見直し項目と次月の担当が決まる |
最初から数十ページの社内規程を用意する必要はありません。社内の重要情報を扱わずに試せる作業を選び、小さな運用と確認の仕組みを先に成立させる方が、限られた体制でも着手しやすい場合があります。
一方、従業員や顧客のセンシティブな情報、医療・人事・法務など重要な判断を扱う業務は、この簡易手順だけで承認しないでください。必要な管理体制と専門的な検証ができるまで見送る選択も合理的です。
やってはいけない対策:不安だけでAIを止める、研修だけで終わらせる
対策を『AIは危ないので禁止』だけにすると、許可される作業を社員が判断できません。反対に『法人契約なので安全』だけでは、社員が誤って共有リンクを発行したり、重要なデータを連携先へ送ったりする経路が残ります。
研修直後のテスト点数や受講満足度だけでも不十分です。翌週、社員が1つの業務で安全な入力例を使えたか、迷った情報を相談できたか、確認担当がチェックしたかを見ます。利用回数を増やすことだけが成果ではありません。AI利用を推進しない方がよい場面もあります。情報の所有者や利用目的が不明な場合、AIの回答を人が検証できない場合、サービス規約や契約上の確認が済んでいない場合は、対象業務を止めて手順を整えることを優先します。
HSビルが『ツール紹介』だけでなく業務の判断を重視する理由
HSビル・ワーキングスペースは奈良・大和西大寺で実際の施設を運営し、受付・案内、Web集客、広報などの自社業務へAIを取り入れています。AIスタッフを使う場面でも、回答範囲や人間に引き継ぐ必要がある場合を分けて運用することを重視しています。
これは『情報漏洩が一度もない』『すべてのシステムが安全認証を取得している』という意味ではありません。HSが公開できる強みは、自社の仕事でAI利用・人間確認・運用判断を実践していることです。専門的な法令判断やセキュリティ監査は必要に応じて適切な専門家へ確認します。
法人AI研修では、単なる機能紹介ではなく、企業が実際に取り組む業務3~5件を候補として扱い、入力する情報、人が判断する点、翌週試す1アクションを整理する設計を採っています。法人研修・講演は90分を標準単位とし、対象者と実務課題に応じて内容を調整します。事前準備、資料の提供範囲、実施条件は問い合わせ時にご案内します。具体的な内容と費用は対象者や目的に応じて案内します。
研修で整理できることと、別途専門家が必要なこと
テーマ | 法人AI研修で扱う範囲の例 | 別途確認が必要な領域 |
|---|---|---|
入力判断 | 社内情報区分と入力例、担当者の確認手順 | 個別契約・個人情報保護法の適法性判断 |
社員教育 | 自社業務の演習と禁止・許可の判断 | 認証取得、監査報告、脆弱性診断 |
業務の実践 | 翌週試す1作業と人間確認ポイント | 全社システム構築・データ移行・24時間監視 |
社内の困りごとが『社員に何を入力してよいか説明できない』『禁止事項を配っただけで業務で使えていない』なら、法人研修が検討候補になります。一方、漏洩事故の調査や法的判断、侵入テストが必要なら、研修を代替手段として扱わず専門家へ依頼してください。
よくある質問(FAQ)
Q. ChatGPTに顧客情報を入力することは、必ず違法ですか?
一律にそうとは言えません。情報の種類、本人の同意や利用目的、サービス提供者による取り扱い、契約条件などによって判断が変わります。企業が許可した環境と手順がない場合、顧客名簿などは原則そのまま入力しない判断が安全側です。必要なら法務・個人情報保護の専門家に確認してください。
Q. ChatGPTの学習をオフにすると、安全になりますか?
モデル学習への利用を抑える点では意味があります。ただし保存、共有、アカウント権限、外部アプリとの連携、入力者の誤操作は別に確認する必要があります。『学習オフ=情報漏洩対策が完了』とはなりません。
Q. 氏名を削除してから入力すれば大丈夫ですか?
必ずしも十分ではありません。取引内容、所在地、日時などから個人や企業を推測できることがあります。匿名化の程度と再識別の可能性を考え、必要な範囲に限定してください。
Q. 小規模企業にも生成AIの社内ルールは必要ですか?
専任のセキュリティ担当がいない会社ほど、判断を個人任せにしないための簡単なルールが役立ちます。最初は『許可サービス』『情報3区分』『質問する相手』『誤入力時の連絡先』を1枚にまとめることから始められます。
Q. 無料版と法人向けプランのどちらを選ぶべきですか?
利用人数・業務内容・入力情報・管理機能に応じて判断します。公開情報の一般作業と、社内データを組織で管理する用途では要件が異なります。料金だけでなくデータ処理条件と社内権限の運用を確認してください。
Q. 社員がすでに個人アカウントでAIを使っている場合は?
まず利用状況と取り扱っているデータの種類を確認し、重要情報を入力している可能性があれば適切に評価します。人を責めることを目的にせず、許可ルールと社内の代替手段、相談窓口を明確にします。
Q. ルールを作れば情報漏洩を防げますか?
リスクを減らす助けにはなりますが、完全な防止は保証できません。技術的な権限管理やサービス設定、社内教育、監査、問題発生時の連絡と見直しを組み合わせる必要があります。
まとめ:AIを禁止するかより『誰が何を判断するか』を決める
経営者がまず実行することは、(1)入力情報の3区分、(2)利用するAIサービス・契約・設定、(3)入力と出力を確認する担当者、(4)誤入力時の連絡先、(5)翌週試す安全な業務、の5点を文書に残すことです。
社員がAIを使い始めているのにルールを整備できていない企業、研修後の実務定着に悩む企業へ。HSビルの法人AI研修・講演では、自社業務を題材としてAIで試す作業と入力情報・人間確認の判断を整理します。対応範囲と実施条件を確認し、既存の3商品フォームで『法人研修・講演』をお選びください。
編集・発行:HSビルワーキングスペース運営チーム。HSビル・ワーキングスペースは奈良・大和西大寺を拠点とする実事業運営者です。個別の法令判断・セキュリティ監査・安全性保証を提供するものではありません。
参考にした一次情報

コメント